


19일 새벽 임직원 조회 시스템 뚫려…이름·연락처·사번 등 유출
2018년 인터파크 시절 퇴직자도 유출…법정 보존 기한 넘겨 방치
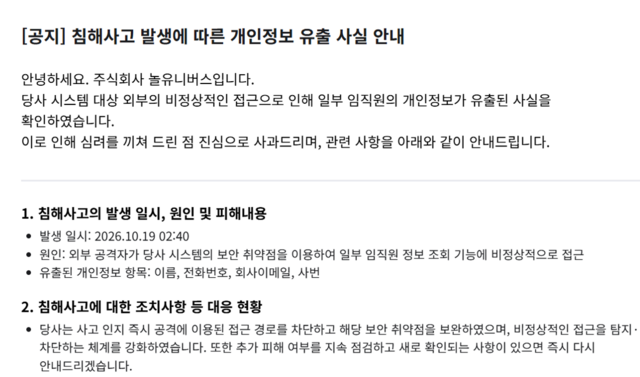 |
| 여행·여가 플랫폼 'NOL(놀)'을 운영하는 놀유니버스가 외부의 비정상적인 접근 시도로 임직원 개인정보가 유출되며, 관련 내용을 홈페이지에 공지한 상태다. /놀유니버스 홈페이지 |
[더팩트 | 손원태 기자] 여행·여가 플랫폼 'NOL(놀)'을 운영하는 놀유니버스에서 외부 해킹 시도로 임직원 개인정보가 유출되는 사고가 발생했다. 유출 피해 명단에는 8년 전 퇴사한 직원들의 정보까지 포함된 것으로 확인돼 개인정보 관리 소홀 논란이 커질 전망이다.
놀유니버스는 22일 공식 홈페이지 공지사항을 통해 "시스템을 대상으로 한 외부의 비정상적인 접근으로 인해 임직원의 개인정보가 유출된 사실을 확인했다"며 "심려를 끼쳐 진심으로 사과드린다"고 밝혔다.
사고는 지난 19일 오전 2시 40분쯤 발생했다. 외부 공격자가 시스템 보안 취약점을 이용해 일부 임직원 정보 조회 기능에 비정상적으로 침투한 것으로 파악됐다. 유출된 항목은 이름, 전화번호, 회사 이메일, 사번 등이다.
특히 이번 피해 명단에는 옛 인터파크 시절인 지난 2018년 퇴사한 인원들의 정보까지 포함된 것으로 드러났다.
개인정보보호법상 처리 목적을 달성한 개인정보는 지체 없이 파기해야 한다. 퇴직자 서류 역시 근로기준법(3년), 국세기본법(5년) 등 법정 보존 기한이 지나면 파기 대상이다. 그러나 퇴사한 지 8년이 넘은 직원들의 이름과 연락처 등이 시스템에 그대로 보관돼 있다가 고스란히 유출됐다.
놀유니버스는 사고 인지 직후 공격 경로를 차단하고 보안 취약점을 조치했다고 알렸다. 아울러 비정상적 접근을 실시간으로 감지해 막는 탐지 체계를 강화하고 추가 피해 여부를 상시 점검하고 있다고 덧붙였다.
놀유니버스 측은 "침해 사고로 인한 피해를 최소화할 수 있도록 당사 안내를 참고해 달라"며 "의심스러운 이메일이나 문자, 전화 연락에 각별히 유의하고 출처가 불분명한 링크 접속이나 인증정보 입력을 피해달라"고 당부했다.
tellme@tf.co.kr


