[더팩트ㅣ문화영 기자] SM엔터테인먼트와 글로벌 팬 소통 플랫폼 '버블' 운영사 디어유, 공연기획 계열사 드림메이커에서 해킹으로 임직원 이름과 연락처, 주민등록번호, 계약서 기재 정보 등 개인정보가 유출됐다.
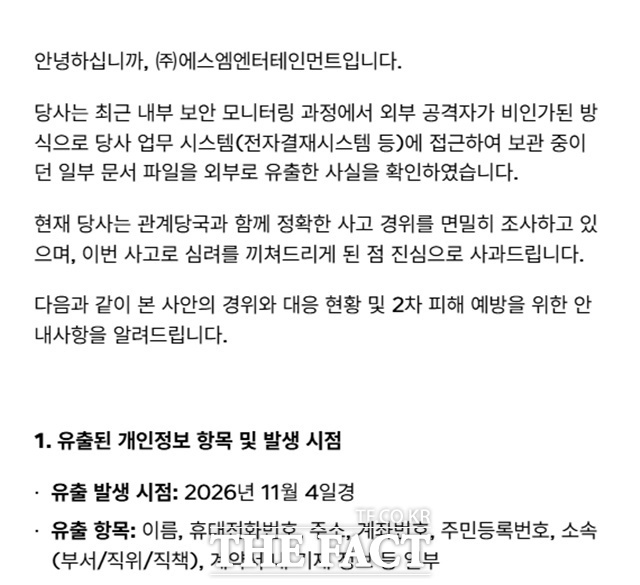
SM엔터테인먼트와 디어유, 드림메이커는 8일 외부 공격자가 업무시스템에 무단 접근해 일부 문서 파일을 외부로 유출한 사실을 확인하고 공식 홈페이지에 사과문을 게시했다.
각 사는 사과문에서 "이번 사고를 매우 엄중하게 받아들이고 있으며 사내 시스템의 접근 제어 및 보안 모니터링을 한층 강화하겠다"며 "철저한 원인 규명과 보안 체계 개선을 통해 유사 사고가 재발하지 않도록 최선의 노력을 다하겠다"고 적었다.
아울러 개인정보 유출 발생 시점을 지난 4일로 추측했다. 공격자는 전자결재시스템 등 업무시스템에 접근한 것으로 파악됐으며 디어유는 계열사가 운영하는 업무시스템을 이용하는 과정에서 피해가 발생했다고 설명했다.
SM엔터테인먼트와 드림메이커에서 유출된 개인정보에는 이름과 휴대전화번호, 주소, 계좌번호, 주민등록번호 등이 포함됐다. 부서·직위·직책 등 소속 정보와 계약서에 기재된 일부 정보도 유출 항목에 포함됐다.
디어유에서는 임직원 데이터베이스(DB)에 포함된 개인정보가 유출됐다. 이름과 영문 이름, 성별, 생년월일, 사번, 아이디, 이메일 주소, 휴대전화번호를 비롯해 부서·직위·직책·직급·직무, 입사일 등이 포함됐다.
세 회사는 사고를 인지한 후 공격에 사용된 인터넷프로토콜(IP) 주소와 접근 경로를 차단하고 비인가 접근에 사용된 키를 교체하는 등 추가적인 정보 유출을 막기 위한 조치에 나섰다. 관계당국과 협력해 정확한 사고 경위와 개인정보 유출 범위도 조사하고 있다.
실제 유출된 개인정보 항목은 대상자마다 다르며 정확한 피해 규모 역시 아직 확인되지 않았다. 각 사는 유출 대상자와 구체적인 유출 항목을 확인해 이메일이나 문자메시지 등으로 통지하고 있다.
현재 2차 피해 사례는 확인되지 않았다. 세 회사는 회사나 관계자를 사칭해 금전 또는 금융정보를 요구하는 보이스피싱과 스미싱에 주의해 달라고 당부했다.
아울러 이번 사고로 손해를 입은 경우 '개인정보 보호법' 제39조에 따른 손해배상 및 제39조의2에 따른 법정손해배상을 청구할 수 있으며 개인정보 분쟁조정위원회에 분쟁조정을 신청할 수 있다고 설명했다.
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]
