3곳은 최고 단계 '운영 정착'…가짜 채용 정황도 나와
[더팩트ㅣ이윤경 기자] 북한 해킹 조직이 인공지능(AI)을 활용해 가짜 개발자 신원을 만들고 한국 이용자를 겨냥한 피싱 문서를 대량 제작하는 등 사이버 공격 역량을 고도화하고 있다는 분석이 나왔다.
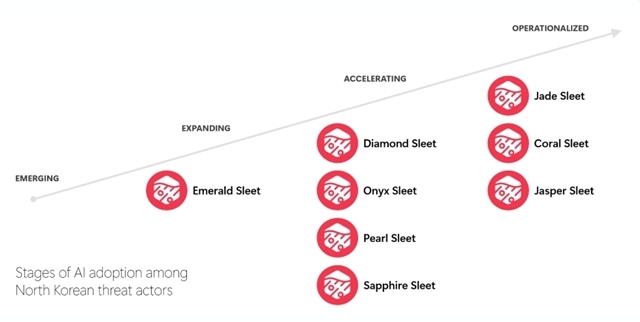
마이크로소프트(MS) 위협 인텔리전스(MSTIC)가 29일(현지시간) 발표한 보고서에 따르면 북한 해킹 조직 8곳의 AI 활용 수준을 분석한 결과, 3곳은 AI를 일상적인 공격 활동에 통합한 '운영 정착' 단계로 분류됐다. 이는 총 4단계 중 가장 높은 수준이다. 나머지 4곳은 '가속', 1곳은 '확대' 단계로 평가됐다.
북한 해킹 조직이 가상 기업을 만들어 개발자들에게 접근한 사례도 포착됐다. 지난 6월 8일부터 12일까지 AI·블록체인·사이버보안 업계 종사자를 대상으로 가짜 채용을 제안한 것으로 나타났다. 채용 담당자로 위장해 면접을 제안하는 방식으로 표적과 접촉했다.
한국 이용자를 겨냥한 맞춤형 피싱 문서 제작에도 AI가 활용됐다. 북한 해킹 조직 중 한 곳은 올해 8~9월 공격 대상별로 맞춤 제작한 PDF 유인 문서 100개 이상을 생성했다. 문서 메타데이터에서는 수십 개의 문서가 불과 몇 분 사이에 연속으로 만들어진 흔적도 발견됐다.
AI로 가짜 개발자 신원을 구축해 해외 기업에 취업하려는 정황도 드러났다. 이들은 AI를 활용해 이력서와 자기소개서, 면접 답변 등을 준비하고 실제 채용 절차를 거쳐 원격근무 직원으로 위장하는 데 활용한 것으로 파악됐다.
악성코드 개발에도 AI가 동원됐다. MS는 북한 해킹 조직들이 '커서(Cursor)' 등 AI 코딩 도구를 활용해 코드 생성과 수정, 오류 해결, 탐지 회피를 위한 작업 등을 수행한 것으로 분석했다. 일부 조직은 비공개 깃허브(GitHub) 저장소에 악성코드를 삽입하는 작업도 자동화한 것으로 나타났다.
다만 MS는 북한 해킹 조직의 AI 기반 공격이 아직 완전한 자율형으로 발전하지 않았다고 평가했다. AI는 독자적으로 공격을 수행하기보다 기존 공격 기법을 고도화하고 공격자의 업무 생산성을 높이는 데 주로 활용되고 있다는 설명이다.
MS는 기업과 기관에 채용 지원자의 신원과 경력을 교차 검증하고 의심스러운 이메일과 첨부파일에 대한 보안 대응을 강화할 것을 권고했다. 아울러 시스템 보안 업데이트와 백신을 최신 상태로 유지하고 악성코드 탐지 및 대응 체계를 점검해야 한다고 강조했다.
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]
