[더팩트 ㅣ 고수정 기자] 또 그놈이다.
컴퓨터 전문가인 내 금융 정보를 교묘하게 훔쳐간 녀석. 그렇게 한달 월급을 가로챈 보이지 않는 도둑.
나를 얼빠진 남편으로, 멍청한 직장인으로 만든 그놈이 1년 만에 다시 찾아왔다. 침착하자. 이번엔 속지 않는다. 눈을 치켜뜨고 살피자.
직장인 김모(39) 씨 얘기다.
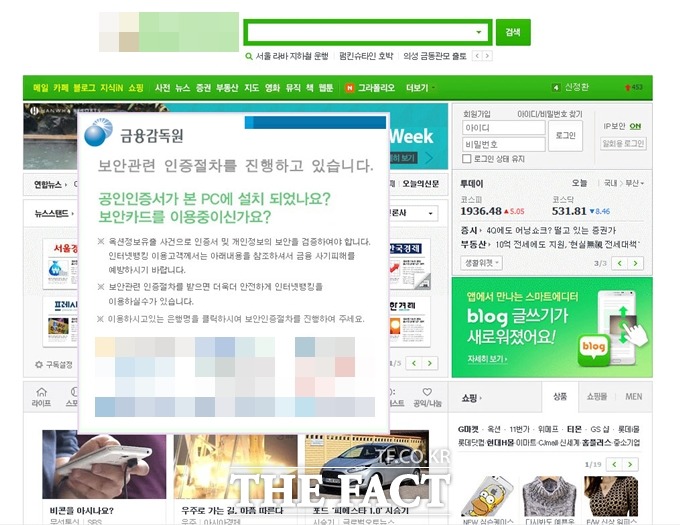
그는 20일 오후 컴퓨터 작업을 하려고 유명 포털사이트에 접속했다. 그러자 '금융감독원'의 알림창이 떴다.
'보안 관련 인증절차를 진행하고 있습니다. 공인인증서가 본 PC에 설치되었나요? 보안카드를 이용 중이신가요?'라는 메시지였다.
김 씨는 지난해 금융 사기 피해를 입었던 터라 '인터넷 뱅킹 이용 고객은 개인정보 보안을 검증해서 금융 사기 피해를 예방해야 한다'는 안내 문구에 지레 겁을 먹었다.
그래서 알림창에 연결된 자신의 주거래 은행 사이트 아이콘을 눌렀다.
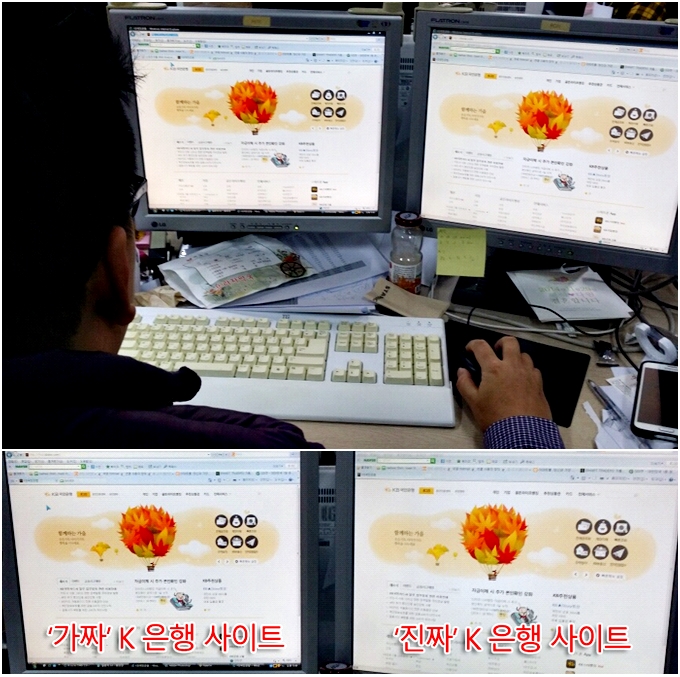
노란 바탕의 은행 로고와 눈에 익숙한 단풍잎 애드벌룬 그림. 평소 자주 보던 화면 그대로였다.
김 씨는 별다른 의심 없이 화면에 뜬 공인인증센터에 접속했다. 우선 이름을 썼다. 그 다음 전화번호를 넣었다. 이제 주민등록번호만 남았다.
누를까, 말까 하던 순간 그는 소스라치게 놀랐다. 자세히 보니 진짜 은행 사이트 도메인 주소와 영어 철자 하나가 달랐기 때문이다. 이번엔 한국인터넷진흥원(KISA) 도메인 주소까지 교묘히 가져다 붙였다.
인터넷에 주거래 은행 사이트를 쳐 접속하니 예상대로였다. 자신이 처음 들어간 사이트는 가짜였다.
이번에는 반드시 잡으리라. 단단히 화가 난 김 씨는 해당 은행에 곧장 문의 전화를 걸어 이 사실을 신고했다.
하지만 은행 관계자는 "악성코드 때문이니 컴퓨터를 포맷하세요"라고 말했다.
김 씨는 분을 삭인 채 다음 날 백신 프로그램으로 악성코드를 치료해 포맷했다. 그리고 다시 가짜 사이트에 접속했더니 이게 웬일인가. 그 놈은 잽싸게 사라졌다.
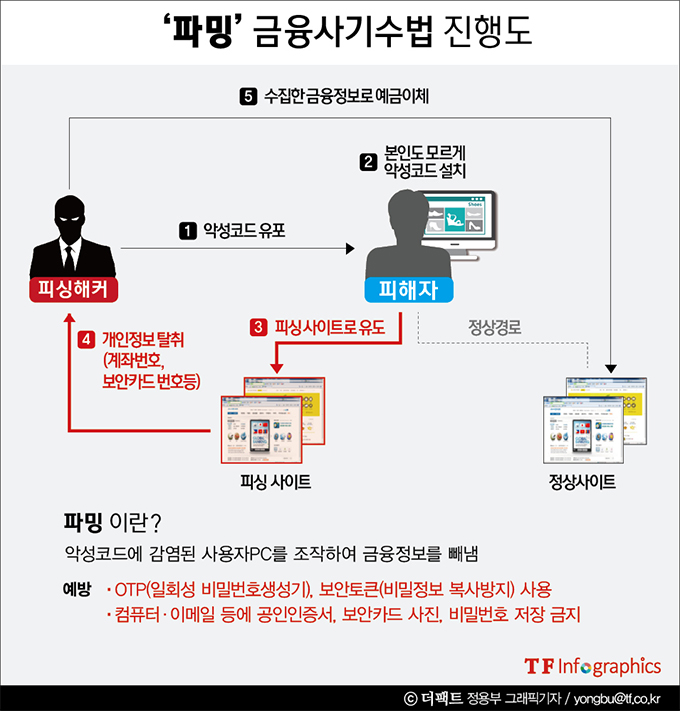
최근 진짜 은행 사이트와 똑같은 가짜 사이트를 만들어 누리꾼을 유인한 뒤 개인정보를 빼가는 신종 '파밍' 사기가 다시 등장했다.
'파밍'은 개인정보(Private data)와 낚시(Fishing)의 합성어로 개인정보를 낚는다는 의미다.
악성코드에 감염 당한 PC를 조작해 이용자가 위조 사이트로 접속하게 유도한다. 이용자가 인터넷 '즐겨찾기'나 포털 사이트 검색으로 금융회사의 정상 홈페이지 주소로 접속해도 가짜 사이트로 넘어간다.
결국엔 개인 금융 정보를 훔쳐 돈을 빼간다.
방식은 여러가지다. 가짜 애플리케이션 업데이트로 스마트폰을 해킹하거나 검·경을 사칭해 은행 접속 거래 인증번호를 불러 달라고 요구한다.
또 출입국사무소 기록을 빼내 가족이 해외에서 납치당했다거나, 수술비가 필요하다며 돈을 요구한다. 뻔한 수법이지만 눈뜨고 코베이는 피해자는 늘 생긴다.
최민희 새정치민주연합 의원실이 국정감사 기간에 발표한 자료를 보면 최근 5년간 12만 건의 전자금융 사기가 일어났다.
하루 평균 16명이 이런 사기에 당해 총 4020억 원의 피해를 봤다.
그렇다면 어떤 사람들이 파밍 사기를 저지를까.
경찰청이 지난 5월부터 6개월간 특별단속을 해 붙잡은 파밍 사기범은 총 1267명으로 이 중 68%가 20~40대였다.
남성은 주로 범행 전반에 가담했고 여성은 대포통장을 빌려주는 역할을 맡은 것으로 나타났다.
파밍 사기에 당하거나 PC에서 악성코드를 발견한다면?
가장 먼저 해당 은행에 알려 계좌 지급정지를 요청해야 한다. 이후 한국인터넷진흥원(KISA·전화 118)에 공인인증 강제폐기 신청을 한 뒤 백신 프로그램으로 악성코드를 치료한다.
그래도 안되면 PC를 포맷하면 된다.
혹시 자가 치료가 힘들면 KISA(http://www.boho.or.kr/)에 신청해 원격 제어 치료를 받으면 된다.
하지만 은행에서 구제받기 어렵기 때문에 스스로 조심하는 게 가장 좋다.
한 은행 관계자는 "피해자가 개인정보를 노출해 생기는 피해는 구제받기 어렵다"며 "의심이 들면 절대로 개인정보를 입력하지 말고 곧바로 악성코드를 치료해야 한다"고 설명했다.
한편 미국과 영국, 독일은 파밍 피해를 이틀 안에 신고하면 피해액을 돌려주는 대책을 시행하고 있다.
정치사회팀 tf.psteam@tf.co.kr
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]